
Serangan berbasis kerentanannya terus berkembang. Tak diragukan lagi, serangan ini merupakan cara favorit peretas untuk mendapatkan akses awal. Serangan-serangan tersebut meningkat sebesar 124% pada kuartal ketiga tahun 2024 dibandingkan dengan tahun 2023. Selain itu, serangan cepat yang memanfaatkan celah keamanan (CVE-2024-5806) pada Progress MOVEit Transfer semakin menyoroti betapa berbahayanya kerentanannya yang belum dipasang patch. Begitu kerentanannya dipublikasikan, peretas hanya membutuhkan waktu beberapa jam untuk mengeksploitasinya. Meskipun keamanan siber yang canggih telah diterapkan, kerentanannya yang belum dipasang patch tetap menjadi ancaman utama. Seiring dengan adopsi Kecerdasan Buatan (AI), Internet of Things (IoT), dan pekerjaan jarak jauh, pengelolaan dan pengamanan platform organisasi yang semakin berkembang menjadi lebih sulit. Hal ini memperluas permukaan serangan, memberikan lebih banyak titik masuk bagi peretas dan dengan demikian meningkatkan risiko. Pada tahun 2025, memprioritaskan manajemen patch sangat penting untuk menghindari kerusakan finansial, operasional, dan reputasi. Perlindungan proaktif menjadi kunci karena ancaman semakin canggih, dan blog ini menyoroti pentingnya memasang patch pada kerentanannya secepat mungkin.
Apakah Kerentanannya yang Belum Dipasang Patch Akan Terus Ada pada 2025 dan Mengapa?
Jika kita melihat statistik tahun sebelumnya, kerentanannya yang belum dipasang patch sayangnya akan tetap menjadi ancaman besar di tahun 2025. Rata-rata, 115 CVE (Common Vulnerabilities and Exposures) diumumkan setiap hari pada kuartal terakhir tahun 2024. Alasan utama adalah semakin kompleksnya lingkungan TI serta berkembangnya permukaan serangan. Pada tahun 2024, serangan terhadap kerentanannya yang sudah diketahui melonjak 54% dibandingkan tahun sebelumnya, yang menunjukkan perlunya memasang patch lebih cepat. Meskipun demikian, 56% dari kerentanannya yang lebih lama masih menjadi target aktif bagi peretas.
Bahkan kerentanannya yang kritis pun seringkali tidak dipasang patch, dengan 32% tetap terpapar lebih dari 180 hari. Siklus hidup pelanggaran yang lama semakin memperburuk masalah ini. Dibutuhkan rata-rata 204 hari untuk mendeteksi pelanggaran dan 73 hari untuk menanganinya. Waktu ini berdasarkan data tahun 2024. Oleh karena itu, tanpa langkah-langkah proaktif, kerentanannya yang belum dipasang patch akan terus menjadi pintu utama untuk serangan siber pada tahun 2025, menekankan kebutuhan kritis untuk manajemen patch yang tepat waktu dan pemantauan ancaman secara real-time.
Beberapa masalah yang berkontribusi pada hal ini termasuk –
Meningkatnya Kompleksitas Ekosistem TI
Infrastruktur TI modern terdiri dari bukan hanya satu perangkat lunak, tetapi campuran perangkat lunak tradisional, layanan cloud, dan perangkat IoT atau perangkat pintar. Setiap bagian memerlukan pembaruan masing-masing dan pembaruan ini tidak memiliki waktu tetap. Oleh karena itu, menjadi sulit dan memakan waktu bagi tim TI untuk mengelola semua patch ini dan menjaga ekosistem TI tetap lancar dan aman.
Keterbatasan Sumber Daya
Alasan lain mengapa kerentanannya yang belum dipasang patch tetap ada adalah karena keterbatasan sumber daya dan waktu. Organisasi kecil seringkali kekurangan pekerja terampil yang diperlukan untuk mengikuti pembaruan perangkat lunak yang rutin. Pada organisasi yang lebih besar, penundaan dalam pemasangan patch bisa disebabkan oleh anggaran yang terbatas atau perhatian terhadap tugas yang lebih prioritas. Dengan cara ini, pembaruan ditunda, yang membuka celah bagi peretas untuk mengeksploitasi aset organisasi yang belum diperbarui, aplikasi, dll yang sekarang rentan.
Kelelahan Patch (Patch Fatigue)
Patch Fatigue adalah istilah yang digunakan untuk menggambarkan kesulitan tim TI dalam mengelola pembaruan perangkat lunak ketika ada banyak pembaruan yang harus dilakukan. Masuknya pembaruan yang sangat banyak dapat menyebabkan pembaruan terlewat atau menunda pelaksanaannya. Dalam kasus di mana pembaruan diprioritaskan berdasarkan urgensi, pembaruan yang ditunda menciptakan celah keamanan yang bisa dieksploitasi oleh peretas.
Eksploitasi Zero-Day
Eksploitasi zero-day adalah kerentanannya dalam perangkat lunak yang belum diketahui dan belum ada perbaikan yang ditemukan. Peretas dapat menemukan dan menggunakan kerentanannya ini, yang disebut kerentanannya zero-day, lebih cepat daripada perusahaan dapat membuat perbaikan. Kerentanannya ini dapat tetap menjadi ancaman hingga 2 tahun karena patch sering kali membutuhkan waktu yang lama untuk diterapkan.
Dampak Dunia Nyata dari Kerentanannya yang Belum Dipasang Patch pada 2025
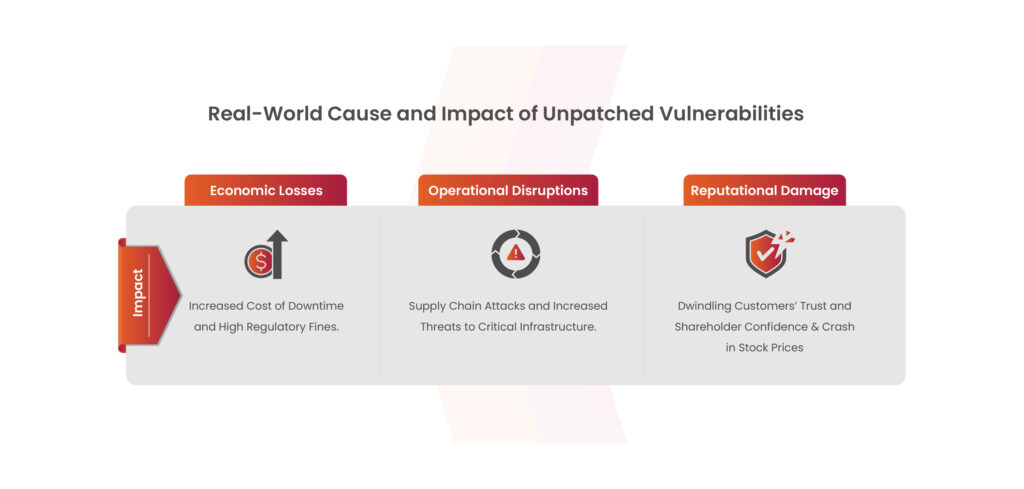
Dampak jika kerentanannya tidak dipasang patch akan berbeda-beda tergantung industri. Namun, tiga dampak paling mengerikan yang akan meninggalkan bekas serius pada organisasi yang terkena adalah:
- Kerugian Ekonomi
- Gangguan Operasional
- Kerusakan Reputasi
Serangan Waktu Nyata dan Pelajaran yang Diperoleh
Serangan 1: Pelanggaran Data Equifax (2017)
Ringkasan Serangan: – Pelanggaran data besar yang disebabkan oleh kerentanannya yang belum dipasang patch. Hal ini mengakibatkan kehilangan data pribadi dari 147 juta pelanggan yang diikuti oleh kerugian reputasi dan finansial.
Pelajaran yang Diperoleh: Organisasi harus secara rutin melakukan Penilaian Kerentanannya dan Pengujian Penetrasi (VAPT). Karena ini merupakan bagian integral dari manajemen kerentanannya dan pembaruan patch secara rutin adalah keharusan.
Serangan 2: Serangan WannaCry (2017)
Ringkasan Serangan: Serangan ransomware di mana peretas mengeksploitasi kerentanannya yang belum dipasang patch di Microsoft Windows. Ratusan ribu komputer di lebih dari 150 negara terpengaruh.
Pelajaran yang Diperoleh: Organisasi harus secara rutin memperbarui perangkat lunak mereka dan menekankan pentingnya penerapan patch keamanan terkait kerentanannya yang diketahui saat ditemukan.
Serangan 3: Serangan Colonial Pipeline (2021)
Ringkasan Serangan: Serangan ransomware di mana peretas mematikan sistem pipa dengan mengeksploitasi sistem VPN. Selain itu, serangan ini menyebabkan kekurangan bahan bakar dan lonjakan harga.
Pelajaran yang Diperoleh: Organisasi harus mengamankan titik akses jarak jauh, memperbaiki kerentanannya yang belum dipasang patch, serta memiliki rencana respons insiden yang kuat untuk merespons pelanggaran dan mencadangkan data.
Industri yang Paling Berisiko dari Kerentanannya yang Belum Diperbaiki pada 2025
Hampir semua industri rentan terhadap risiko yang terkait dengan kerentanannya yang belum diperbaiki. Namun, berdasarkan tren sebelumnya, beberapa industri memiliki risiko yang lebih tinggi karena sifat operasi mereka dan sensitivitas data yang mereka kelola.
Kesehatan:
Hampir setiap perangkat medis terhubung ke internet (perangkat IoT). Jika perangkat ini tidak diamankan dan diperbarui dengan benar, peretas dapat mengeksploitasi kerentanannya untuk mencuri data pasien atau bahkan mengganggu peralatan yang menyelamatkan nyawa, yang bisa berakibat fatal.
Keuangan:
Institusi keuangan adalah target utama peretas. Mereka menargetkan industri ini, terutama untuk spionase dan penipuan. Kerentanan dalam industri ini ditemukan pada sistem perbankan, aplikasi mobile, dan platform pembayaran. Jika dibiarkan tanpa patch, hal ini bisa memungkinkan peretas mencuri uang, mengakses data rahasia, dan menyebabkan ketidakstabilan finansial.
Manufaktur:
Industri manufaktur terus menggunakan Teknologi Operasional (OT) untuk mengontrol mesin dan lini produksi mereka. Jika perangkat keras dan perangkat lunak ini tidak diperbarui, mereka dapat rentan terhadap serangan siber. Konsekuensi lain yang dapat dihadapi industri ini jika keamanan OT mereka dilanggar termasuk penghentian produksi, kerusakan peralatan, atau bahkan masalah keselamatan bagi pekerja.
Sektor Publik:
Sebagian besar infrastruktur kritis yang sangat ditargetkan berada di bawah pemerintahan. Di antara infrastruktur kritis ini, jaringan listrik, transportasi, dan komunikasi adalah yang paling sering ditargetkan. Jika peretas mengeksploitasi kerentanannya yang belum diperbaiki, hal ini bisa menyebabkan gangguan besar dan bahkan ancaman terhadap keamanan nasional.
Bagaimana Mengurangi Kerentanannya yang Belum Diperbaiki pada 2025?
Sebelum kita membahas cara-cara untuk mengurangi kerentanannya, mari kita lihat beberapa angka yang menyoroti pentingnya mengurangi kerentanannya:
Organisasi yang berhasil mengatasi pelanggaran dalam waktu 200 hari menghemat lebih dari $1 juta. Dengan menggunakan patch virtual, organisasi dapat memblokir 71% serangan API dan 62% serangan di web pada tahun 2024. Penggunaan pemindai kerentanan dengan solusi Perlindungan Aplikasi Web dan API (WAAP) mengurangi waktu perbaikan patch dari berbulan-bulan menjadi hanya 3 hari.
- Automasi Pembaruan
Organisasi perlu memprioritaskan patch dengan risiko tinggi terlebih dahulu. Ini bisa dilakukan dengan menggunakan alat yang tersedia untuk mengotomatiskan pembaruan dan mengidentifikasi kerentanannya sehingga dapat segera dipatch.
- Tingkatkan Pemantauan dan Deteksi
Penting bagi organisasi untuk terus memantau aktivitas yang tidak biasa bersama dengan kerentanannya yang belum diperbaiki. Mekanisme deteksi ancaman tingkat lanjut seperti EDR dan SIEM dapat digunakan untuk tujuan ini.
- Segmentasi Jaringan
Untuk memastikan bahwa tidak ada kerentanannya yang tetap ada di jaringan mereka, organisasi perlu membagi jaringan mereka menjadi segmen. Ini akan membantu membatasi penyebaran serangan jika terjadi eksploitasi kerentanannya. Selain itu, penting untuk mengadopsi pendekatan zero-trust, memverifikasi setiap permintaan akses.
- Pemindaian Kerentanan Secara Berkala
Organisasi harus terus-menerus memindai aplikasi dan platform lain mereka untuk mencari kerentanannya yang belum diperbaiki. Ini dapat dilakukan dengan melakukan VAPT. Menilai vendor pihak ketiga untuk celah keamanan juga sangat disarankan.
- Tata Kelola dan Kepatuhan
Organisasi harus mematuhi standar keamanan yang relevan dan melakukan audit secara teratur. Selain itu, penting untuk memeriksa secara berkala apakah kebijakan manajemen patch diikuti untuk menghindari denda dan sanksi.
- Cadangan dan Pemulihan
Organisasi harus secara teratur mencadangkan data kritis. Selain itu, pastikan bahwa cadangan disimpan dengan aman. Selain cadangan yang tepat, organisasi yang memiliki rencana pemulihan bencana akan membantu mengembalikan sistem dengan cepat jika serangan terjadi.
Bagaimana Kratikal Dapat Membantu Mendeteksi Kerentanannya yang Belum Diperbaiki?
Sekitar 1/4 dari pelanggaran terkait dengan kerentanannya dalam aplikasi dan kredensial yang dicuri. Oleh karena itu, penting bagi organisasi untuk mengamankan aplikasi mereka di lingkungan digital yang semakin maju saat ini. Kratikal dikenal dengan solusi keamanan siber yang tangguh.
Sebagai Auditor Terdaftar di CERT-In, Kratikal dapat membantu organisasi melakukan audit kepatuhan yang akan membantu mereka menghindari kerugian ekonomi seperti denda regulasi. Selain itu, kerentanannya dapat diidentifikasi dengan melakukan penilaian kerentanannya dan pengujian penetrasi (VAPT) secara berkala sebagai bagian dari proses manajemen kerentanan. Mulai dari pengujian keamanan aplikasi web dan mobile, pengujian keamanan jaringan, pengujian keamanan IoT, dan pengujian keamanan OT untuk manufaktur hingga pengujian keamanan perangkat medis untuk industri kesehatan, Kratikal dapat membantu organisasi mengidentifikasi kerentanannya dan memberikan rekomendasi patch.
Selain itu, alat VMDR dan pentest Kratikal, AutoSecT, dapat membantu memindai dan mengidentifikasi kerentanannya di empat platform – Aplikasi Web, Aplikasi Mobile, Cloud, dan API dalam satu dasbor. Kratikal juga dapat membantu organisasi dalam Perencanaan Respons Insiden dengan membuat rencana yang jelas untuk merespons pelanggaran, selain itu, menggunakan layanan intelijen ancaman untuk memperbarui organisasi tentang ancaman yang sedang berkembang.
Kerentanannya yang belum diperbaiki dapat dianggap sebagai undangan terbuka bagi peretas ke organisasi Anda, yang biayanya lebih berat di kantong daripada yang bisa dibayangkan!
FAQ
Apa itu kerentanannya yang belum diperbaiki? Kerentanannya yang belum diperbaiki merujuk pada celah atau kelemahan keamanan yang ada pada aset atau aplikasi organisasi yang belum diperbaiki atau diperbarui. Kerentanannya yang belum diperbaiki ini dapat dieksploitasi oleh peretas yang mencari cara untuk mengakses organisasi.
Apa potensi risiko dari kerentanannya yang belum diperbaiki pada perangkat lunak? Kerentanannya yang belum diperbaiki pada perangkat lunak dapat menyebabkan risiko serius seperti kerugian ekonomi akibat biaya downtime, denda regulasi, dll. Ini juga dapat menyebabkan gangguan operasional, misalnya, infrastruktur kritis organisasi diserang melalui serangan rantai pasokan. Selain itu, kerusakan reputasi adalah risiko umum yang dapat terjadi di semua industri.
Demikian Informasi yang kami bisa berikan, jika Perusahaan anda mencari tools atau solusi untuk VAPT (Vulnerability Assessment dan Penetration Testing, percayakan pada Kratikal Indonesia.