
Red Teaming mirip dengan mengadakan latihan simulasi serangan siber yang realistis untuk menguji ketahanan keamanan suatu organisasi sebelum ancaman tersebut menjadi masalah nyata. Latihan ini memiliki tiga tahap utama: menembus sistem, mempertahankan keberadaan tanpa terdeteksi, dan bertindak untuk mencapai tujuan. Tujuannya adalah menguji pertahanan organisasi, menantang asumsi keamanan, serta mengeksplorasi berbagai metode serangan guna mengidentifikasi celah atau kerentanan. Secara keseluruhan, latihan Red Teaming membantu memahami kekuatan dan kelemahan organisasi dalam skenario serangan dunia nyata.
Bagaimana Penilaian Red Teaming Dilakukan?
Red Teaming adalah praktik peretasan etis di mana para ahli keamanan mensimulasikan taktik penyerang dunia nyata untuk menilai pertahanan organisasi. Latihan ini melibatkan simulasi serangan guna mengidentifikasi kelemahan pada aspek manusia, proses, dan teknologi tanpa menyebabkan kerusakan. Anggota Red Team melakukan pengintaian menyeluruh dan meluncurkan serangan simulasi dalam jangka waktu tertentu terhadap target seperti endpoint, alat kriptografi, dan firewall. Mereka sering berhadapan dengan Blue Team, mendokumentasikan kerentanan dan teknik yang digunakan. Latihan ini diakhiri dengan laporan rinci beserta rekomendasi perbaikannya. Berikut adalah tahapannya secara lebih detail:
Rekayasa Sosial (Social Engineering)
Menggunakan taktik seperti phishing, smishing, vishing, spear phishing, dan whale phishing untuk memperoleh informasi sensitif atau mendapatkan akses ke sistem perusahaan dari karyawan yang tidak waspada.
Pengujian Keamanan Fisik (Physical Security Testing)
Menilai langkah-langkah keamanan fisik organisasi, seperti sistem pengawasan dan mekanisme alarm.
Pengujian Penetrasi Aplikasi (Application Penetration Testing)
Menganalisis aplikasi web untuk mengidentifikasi kelemahan keamanan yang disebabkan oleh kesalahan pengkodean, seperti kerentanan SQL injection.
Pemantauan Jaringan (Network Sniffing)
Memantau lalu lintas jaringan untuk mengumpulkan informasi tentang sistem TI, termasuk detail konfigurasi dan kredensial pengguna.
Brute Forcing Kredensial (Brute Forcing Credentials)
Mencoba menebak kata sandi secara sistematis dengan memanfaatkan kredensial dari pelanggaran sebelumnya, menguji kata sandi yang umum digunakan, atau menggunakan skrip otomatis.
3 Pertanyaan yang Perlu Dipertimbangkan Sebelum Melakukan Penilaian Red Teaming
Setiap penilaian Red Teaming disesuaikan dengan aspek spesifik organisasi, tetapi metodologinya selalu mencakup pengintaian, enumerasi, dan serangan. Sebelum memulai penilaian Red Teaming, diskusikan dengan pemangku kepentingan utama dalam organisasi untuk memahami kekhawatiran mereka. Pertimbangkan pertanyaan berikut dalam menentukan tujuan penilaian Anda:
- Apa yang dapat terjadi di organisasi saya yang dapat menyebabkan kerusakan serius terhadap reputasi atau pendapatan?
(Misalnya, pencurian data klien yang sensitif atau downtime layanan yang berkepanjangan.)
- Apa infrastruktur umum yang digunakan di seluruh organisasi?
(Pertimbangkan baik perangkat keras maupun perangkat lunak. Dengan kata lain, apakah ada komponen umum yang menjadi fondasi bagi semua sistem?)
- Apa aset paling berharga dalam organisasi (baik data maupun sistem), dan apa dampaknya jika aset tersebut dikompromikan?
Manfaat Red Teaming
Metodologi Red Team mencakup berbagai teknik, termasuk pengujian penetrasi, untuk meningkatkan keamanan sistem target. Pendekatan ini memberikan gambaran menyeluruh tentang postur keamanan suatu organisasi.
Prosesnya melibatkan pengujian penetrasi, rekayasa sosial, penyusupan fisik, eksploitasi lapisan aplikasi, dan eksploitasi layanan jaringan.
Berikut adalah manfaat utama penerapan metodologi Red Team dalam sebuah organisasi:
- Evaluasi: Dengan mensimulasikan serangan siber, pengujian Red Team memberikan penilaian realistis terhadap efektivitas kebijakan dan prosedur keamanan organisasi.
- Penilaian Risiko: Metodologi Red Team memungkinkan organisasi mengkategorikan aset berdasarkan tingkat risikonya, sehingga upaya keamanan dapat difokuskan dengan lebih baik.
- Penemuan Kerentanan: Pengujian Red Team membantu mengungkap dan mengekspos kelemahan serta kerentanan keamanan tersembunyi dalam sistem.
- Peningkatan ROI: Dengan mensimulasikan serangan nyata, pengujian Red Team membantu organisasi memaksimalkan pengembalian investasi keamanan dengan mengidentifikasi dan mengatasi kerentanan kritis.
- Kepatuhan: Analisis Red Team membantu organisasi mengidentifikasi area yang tidak memenuhi standar dan regulasi industri, sehingga memungkinkan perbaikan tepat waktu.
- Prioritas Keamanan: Taktik Red Team dapat membantu organisasi memprioritaskan upaya remediasi kerentanan, investasi keamanan siber, dan penerapan langkah-langkah perlindungan.
Pendekatan Red Teaming oleh Kratikal
Pengumpulan Intelijen
Kami di Kratikal memulai latihan Red Teaming dengan mengumpulkan informasi menyeluruh tentang target menggunakan alat publik seperti Maltego dan sumber lainnya. Proses ini membantu tim kami memahami berbagai aspek organisasi target, termasuk komunitas manusia, teknologi, dan lingkungannya. Kami juga mengembangkan dan mendapatkan alat khusus yang diperlukan untuk pelaksanaan tugas ini.
Kerangka Kerja OSINT
Untuk pengumpulan informasi yang lebih lanjut, tim Red Team kami menggunakan OSINT (Open-Source Intelligence) Framework, yang mempermudah pengumpulan data. Dengan OSINT, tim kami dapat mengakses berbagai jenis data, seperti:
- Rentang IP jaringan eksternal/internal
- Teknologi perangkat lunak
- Aset cloud
- Aplikasi web dan seluler
- Kredensial yang sebelumnya mengalami kebocoran serta sumber informasi lainnya
- Perangkat IoT, dan masih banyak lagi
Perencanaan dan Pemetaan Serangan
Pada tahap ini, tim ahli kami merancang metode peretasan etis yang akan digunakan dalam eksekusi, dengan fokus pada beberapa area utama seperti:
- Menemukan subdomain tersembunyi dan tidak dapat diakses
- Mengidentifikasi kesalahan konfigurasi dalam infrastruktur cloud klien
- Menemukan kelemahan dalam praktik autentikasi
Kami juga meninjau kerentanan yang sudah diketahui dalam jaringan dan aplikasi web untuk mengeksploitasi kelemahan tersebut lebih lanjut. Selain itu, skrip disiapkan untuk serangan rekayasa sosial yang melibatkan panggilan telepon.
Pelaksanaan Serangan
Tim Red Team kami kemudian menerapkan rencana peretasan etis dengan menargetkan server, aplikasi, dan jaringan. Tujuan utamanya adalah untuk menembus sistem ini, melewati keamanan fisik, serta menggunakan rekayasa sosial untuk menipu staf melalui interaksi langsung, email, telepon, faks, atau SMS. Tahap ini membuka peluang untuk meningkatkan serangan dan menginstal alat tambahan.
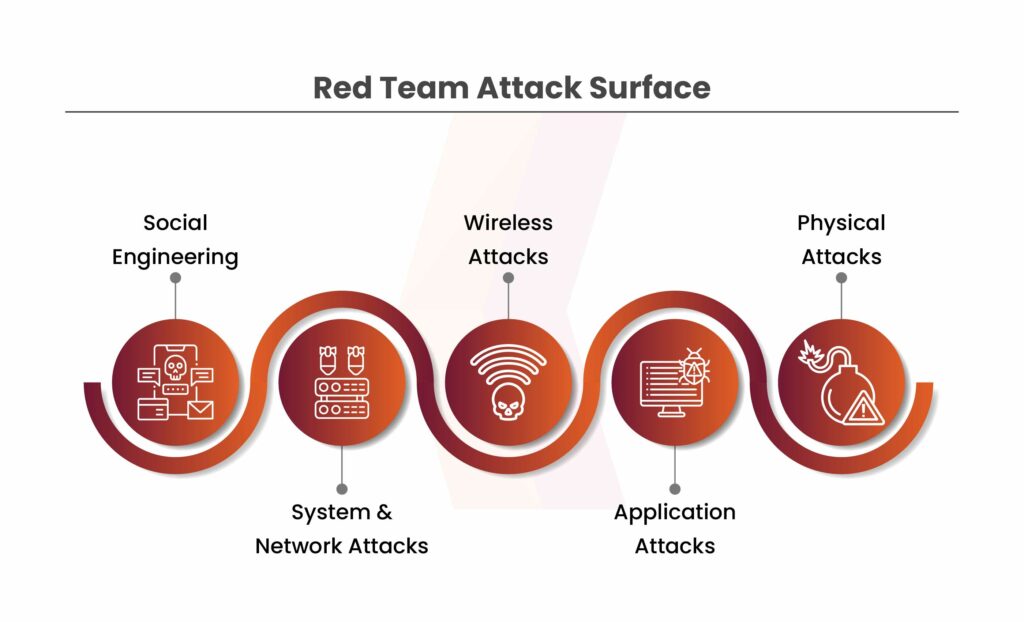
Permukaan serangan yang kami targetkan meliputi:
- Rekayasa sosial
- Serangan terhadap sistem dan jaringan
- Serangan nirkabel
- Serangan aplikasi
- Serangan fisik
Dokumentasi dan Pelaporan
Pada tahap ini, kami mendokumentasikan temuan kami dan menyusun laporan. Laporan ini disesuaikan dengan tujuan spesifik latihan dan menyoroti semua kerentanan yang ditemukan. Selain itu, kami menyediakan strategi untuk memperbaiki setiap masalah guna mengurangi risiko.
Isi utama laporan kami mencakup:
- Ringkasan eksekutif
- Gambaran umum tentang kekuatan dan kelemahan strategis
- Kerentanan yang teridentifikasi dengan peringkat risiko
- Baris kode yang terdampak untuk setiap risiko keamanan
- Bukti konsep untuk setiap kerentanan
- Langkah-langkah remediasi yang rinci
Pengujian Penetrasi Keamanan Fisik
Kami melakukan pengujian penetrasi fisik sesuai dengan pedoman NIST 800 Series dan OSSTMM. Tim kami dengan cermat memeriksa lokasi fisik dan sistem internal target untuk mengidentifikasi potensi kelemahan keamanan serta celah dalam langkah-langkah keamanan yang ada.
Proses ini mencakup dua fase:
- Pengintaian Aktif – Mengumpulkan informasi yang tersedia secara offline.
- Pengamatan Tertutup – Tim ahli kami mengunjungi lokasi target, mengambil foto, dan mendokumentasikan potensi kerentanan seperti titik masuk yang tidak diamankan atau penghalang yang mudah dilewati.
Perencanaan Serangan dan Pretexting
Kami kemudian menyusun Rencana Operasi Red Team (RTOP), yang menggabungkan semua intelijen yang telah dikumpulkan. Rencana ini mencakup:
- Membuat skenario yang meyakinkan untuk rekayasa sosial
- Menetapkan target dan tujuan
- Memperkirakan waktu penyelesaian tugas
- Mempersiapkan peralatan yang dibutuhkan
- Menyusun wawasan tentang lokasi target
Setelah rencana disetujui, kami menyiapkan semua perlengkapan yang diperlukan, termasuk mencetak surat “get out of jail” untuk memastikan pelaksanaan berjalan lancar.
Eksploitasi dan Pasca-Eksploitasi
Pada tahap ini, kami menerapkan Red Team Operations Plan (RTOP) ke dalam aksi nyata. Kami menggunakan kartu akses palsu, teknik tailgating untuk masuk ke gedung, melewati kunci dan alarm, serta menggunakan trik rekayasa sosial dan teknik lain yang disetujui untuk mencapai tujuan kami. Taktik yang berbeda digunakan di lokasi yang sama tergantung pada waktu eksekusi.
Setelah tim kami berhasil masuk ke lokasi target, aktivitas yang telah direncanakan akan dilakukan untuk mengumpulkan bukti, membuktikan keberhasilan serangan, dan mengidentifikasi kerentanan sistem.
Laporan Pasca-Keterlibatan (Post-Engagement Report)
Langkah terakhir kami adalah menyusun Laporan Pasca-Keterlibatan yang komprehensif untuk mitigasi risiko. Laporan ini disusun berdasarkan hasil dari pengumpulan informasi, OSINT, perencanaan serangan, dan eksekusi serangan.
Laporan ini mencakup:
- Ringkasan jelas mengenai aktivitas yang telah dilakukan
- Bukti dan temuan yang diperoleh selama serangan
- Rekomendasi strategis untuk perbaikan keamanan
Dengan laporan ini, organisasi dapat memahami kelemahan yang ada, memperkuat langkah-langkah keamanan, dan mencegah serangan serupa di masa depan.
Kesimpulan
Red teaming adalah praktik keamanan yang mensimulasikan serangan siber untuk mengidentifikasi dan mengatasi kerentanan dalam suatu organisasi. Dengan meniru taktik aktor jahat, tim Red Team membantu organisasi memperkuat postur keamanannya, memprioritaskan upaya remediasi, dan melindungi data serta sistem yang sensitif. Melalui kombinasi keahlian teknis, rekayasa sosial, dan penilaian keamanan fisik, Red Teaming memberikan wawasan berharga tentang kelemahan keamanan organisasi dan membantu mereka tetap selangkah lebih maju dari ancaman yang terus berkembang.
FAQ (Pertanyaan yang Sering Diajukan)
Apa tujuan dari Red Teaming?
Red Teaming adalah proses pengujian keamanan siber di mana peretas etis mensimulasikan serangan siber yang tidak merusak. Simulasi ini membantu organisasi mengungkap kerentanan sistem dan menerapkan peningkatan keamanan yang lebih terarah.
Apa cakupan dari Red Teaming?
Kegiatan Red Team mencakup identifikasi target spesifik serta pengumpulan intelijen mengenai infrastruktur, langkah-langkah keamanan, dan kerentanannya. Berdasarkan informasi ini, rencana serangan yang terperinci disusun, mencakup teknik dan alat yang disesuaikan dengan postur keamanan serta tujuan organisasi.
Apa saja kemampuan dari Red Teaming?
Tim Red Team mensimulasikan serangan siber nyata untuk membantu organisasi mengidentifikasi kerentanan dan menguji kemampuan respons insiden mereka. Pendekatan proaktif ini memperkuat keamanan organisasi secara keseluruhan, sehingga mengurangi risiko eksploitasi oleh ancaman nyata.
Infrastruktur IT yang kuat adalah kunci pertumbuhan bisnis. Kratikal menyediakan solusi terbaik, mulai dari jaringan, storage, cloud, hingga keamanan siber, yang diintegrasikan oleh iLogo Indonesia agar sesuai dengan kebutuhan bisnis Anda.
Pelajari lebih lanjut di Kratikal.ilogoindonesia.com dan konsultasikan kebutuhan IT Anda dengan kami!